IT ahora
  • Inicio
  • Portada
  • Actualidad
    • Noticias
    • Opinión
  • Tendencias
    • Inteligencia Artificial
    • Ciberseguridad
    • Cloud & Infraestructura
    • Datos & Analítica
    • Software & Desarrollo
    • Transformación digital
    • Experiencia digital
    • Industrias / Sectores
  • Líderes IT
    • CIO
    • CISO
    • Especializado
    • CEO y Negocios
  • Estudios e Informes
  • Eventos IT
    • Eventos IT ahora
    • Eventos Clientes
    • Premios Líder IT
      • Sobre los premios
      • Categorías
      • Cómo participar
      • Ganadores
      • Transparencia
      • FAQ´s
  • Publicaciones
    • Revistas
    • Suplementos especiales
    • Podcast
  • IT Directorio
    • Buscar proveedores
    • Categorías de soluciones
    • Empresas destacadas
    • Catálogos de Soluciones TICs
    • Registra tu empresa
    • Anuncia en el directorio
No Result
View All Result
IT ahora
  • Inicio
  • Portada
  • Actualidad
    • Noticias
    • Opinión
  • Tendencias
    • Inteligencia Artificial
    • Ciberseguridad
    • Cloud & Infraestructura
    • Datos & Analítica
    • Software & Desarrollo
    • Transformación digital
    • Experiencia digital
    • Industrias / Sectores
  • Líderes IT
    • CIO
    • CISO
    • Especializado
    • CEO y Negocios
  • Estudios e Informes
  • Eventos IT
    • Eventos IT ahora
    • Eventos Clientes
    • Premios Líder IT
      • Sobre los premios
      • Categorías
      • Cómo participar
      • Ganadores
      • Transparencia
      • FAQ´s
  • Publicaciones
    • Revistas
    • Suplementos especiales
    • Podcast
  • IT Directorio
    • Buscar proveedores
    • Categorías de soluciones
    • Empresas destacadas
    • Catálogos de Soluciones TICs
    • Registra tu empresa
    • Anuncia en el directorio
No Result
View All Result
IT ahora
No Result
View All Result
Home Branded news

Estrategia de Gobernanza, Riesgo y Cumplimiento: Protección de datos y continuidad empresarial

by Andres Guerrero
septiembre 24, 2023
in Branded news
0
Estrategia de Gobernanza, Riesgo y Cumplimiento: Protección de datos y continuidad empresarial
0
SHARES
0
VIEWS
Por: Fernando Costa, Gerente de Producto de TECNOAV

Las empresas ecuatorianas, dependiendo de su industria o tipo de negocio, deben cumplir una serie de leyes y regulaciones que supervisan su funcionamiento. En este contexto, la implementación de una estrategia de Gobernanza, Riesgo y Cumplimiento, GRC, permite trabajar en acciones que garanticen el cumplimiento de regulaciones, la gestión de riesgos, la anticipación y mitigación de posibles problemas y amenazas que puedan afectar a una organización y además, asegurar la toma de decisiones informadas para la supervivencia y el éxito continuo de estas organizaciones.
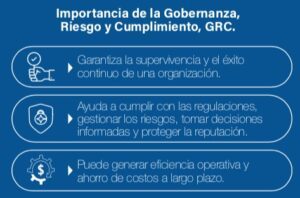
En esta era digital, la tecnología emerge como un aliado proporcionando las herramientas necesarias para gestionar de manera eficaz la gobernanza, los riesgos y las actividades de control en una organización. Una plataforma de GRC flexible ayuda a la toma de decisiones más precisa, aumenta la transparencia y otorga una ventaja estratégica al integrar los datos de GRC en una única fuente de información confiable que se extiende a lo largo de toda la empresa. De manera que la junta directiva y los ejecutivos toman decisiones fundamentadas y ágiles mejorando el rendimiento de la organización, beneficiando a los accionistas, empleados, la comunidad y todas las partes interesadas.

Quizás te interese

Mutualista Pichincha ordena su gestión de datos con Microsoft Purview

Ciberseguridad en Ecuador: proteger la información ya no es opcional, es supervivencia

La definición de programas de GRC, su adaptación a la realidad y las previsiones de crecimiento futuro, son aspectos que varían según la industria, el tamaño de la empresa y otros factores específicos. Sin embargo, existen algunas consideraciones generales que las empresas pueden adoptar para alcanzar sus objetivos.

En primer lugar, una evaluación exhaustiva de la situación actual en términos de GRC que implica identificar las normativas relevantes, evaluar los riesgos, analizar la estructura de gobernanza existente y evaluar los procesos de control y cumplimiento. Esta evaluación sirve como punto de partida para la planificación futura de la estrategia de GRC.

Posteriormente, crear un marco de GRC donde se establece políticas, procedimientos, roles y responsabilidades relacionados con la gobernanza, el riesgo y el cumplimiento. Este marco proporciona un conjunto de directrices que guían a la organización en su esfuerzo por cumplir las normativas y gestionar eficazmente los riesgos.

La etapa de Control Interno, Auditoría y Monitoreo Continuo evalúa la efectividad de los programas de GRC y requiere realizar auditorías periódicas, la ejecución de evaluaciones de riesgo y el monitoreo constante del cumplimiento de las regulaciones.

La tecnología y la automatización juegan un papel prioritario en esta estrategia. Las empresas ecuatorianas pueden aprovechar herramientas de software de GRC que facilitan la gestión de datos, la automatización de procesos de evaluación, el monitoreo continuo de controles y la generación de informes precisos y oportunos.

Además, promueve la colaboración interdepartamental y fomenta la comunicación entre los diferentes sectores de la organización propiciando un entorno adecuado para el intercambio de información relevante y la alineación de objetivos de Gobernanza, Riesgo y Cumplimiento.

La seguridad y la protección de datos también son fundamentales en las soluciones de gobernanza para garantizar la confidencialidad, la integridad, la disponibilidad y el cumplimiento normativo de la información crítica utilizada en la toma de decisiones y la gestión de la organización. La implementación de medidas de seguridad sólidas permitirá mitigar riesgos y proteger la reputación de la organización.

Una estrategia de gobernanza también debe considerar en varias áreas clave como por ejemplo en:

  • Políticas y procedimientos de TI. La estrategia de gobernanza debe incluir políticas y procedimientos específicos relacionados con la gestión de TI, la seguridad de la información, la privacidad de los datos y otros aspectos tecnológicos.
  • Evaluación de riesgos de TI. identifica y mitiga riesgos relacionados con la tecnología, incluye la identificación de amenazas cibernéticas, vulnerabilidades de seguridad de la información, riesgos de interrupción del negocio, gestión de accesos y autorizaciones, la protección de datos confidenciales, la respuesta a incidentes y otros peligros asociados con los sistemas y datos de la organización.
  • Cumplimiento normativo de TI. Las regulaciones relacionadas con la tecnología, como PCI-DSS, LOPDP, GDPR, SOX (Sarbanes-Oxley Act) y otras, deben integrarse en la estrategia de gobernanza asegurando el cumplimiento de los requisitos legales y reglamentarios relacionados con la gestión de datos y la seguridad de la información.
  • Gestión de proveedores de TI: La estrategia de gobernanza debe abordar la gestión de proveedores de TI y la debida diligencia en la selección y supervisión de terceros que tienen acceso a sistemas y datos de la organización.
  • Resiliencia y continuidad del negocio: La estrategia de gobernanza debe incluir planes de recuperación ante desastres, pruebas de continuidad y medidas para garantizar que la organización pueda mantener sus operaciones incluso en caso de incidentes de TI.

En la gestión de gobernanza corporativa empresarial los CEO como responsables de establecer la visión estratégica de la organización y de promover una cultura empresarial que priorice la ética, la integridad y el cumplimiento normativo tienen un papel protagónico y la misión de respaldar la inversión en tecnología, personal y recursos necesarios para implementar y mantener programas efectivos.  Así mismo, deben impulsar el monitoreo y rendimiento de GRC a través de informes periódicos que les permitan medir los logros y objetivos establecidos de la organización. Con la información proporcionada por las áreas de GRC podrán tomar decisiones estratégicas e informadas para aprovechar las oportunidades de una buena gestión de riesgos.
El objetivo de TECNOAV como proveedores de soluciones, desde el inicio de la estrategia, entrega las herramientas y servicios que respaldan la implementación y el mantenimiento efectivos de programas de GRC. Esta colaboración contribuye a la gestión eficaz de riesgos, el cumplimiento normativo y la gobernanza en una organización.

TECNOAV, como representante de Diligent Corporation en el Ecuador, provee un portafolio de soluciones integradas para gestionar las prácticas de GRC y la toma de decisiones.  Las soluciones de Diligent resuelven las necesidades de gestión y automatización en áreas como Analítica de Datos, Auditoría Interna, Control Interno, Gestión de Riesgos, Cumplimiento, Riesgos de TI y Gestión de Directorios Ejecutivos.

Podcast IT Ahora

Noticias Relacionadas

Mutualista Pichincha ordena su gestión de datos con Microsoft Purview

by Redacción IT ahora
abril 16, 2026
0
Mutualista Pichincha ordena su gestión de datos con Microsoft Purview

Mutualista Pichincha avanza en la organización y protección de su información a partir de una estrategia que combina clasificación de...

Leer másDetails

Ciberseguridad en Ecuador: proteger la información ya no es opcional, es supervivencia

by Redacción IT ahora
abril 16, 2026
0
Ciberseguridad en Ecuador: proteger la información ya no es opcional, es supervivencia

Por Sandra Arguello, Líder de Servicios SOC de TECNOAV La exposición digital de las organizaciones crece más rápido que su...

Leer másDetails

Seguridad en tiempo real: SOC/CSIRT en la era de la automatización

by Redacción IT ahora
abril 16, 2026
0
Seguridad en tiempo real: SOC/CSIRT en la era de la automatización

Por: Isaías Tagle, Subgerente de SOC, Ondú. La seguridad en tiempo real combina monitoreo continuo, automatización y análisis para gestionar...

Leer másDetails

HP reimagina el futuro del trabajo con innovaciones impulsadas por IA

by Redacción IT ahora
abril 16, 2026
0
HP reimagina el futuro del trabajo con innovaciones impulsadas por IA

La compañía presenta nuevas soluciones tecnológicas diseñadas para mejorar la productividad, la seguridad y la colaboración en entornos laborales cada...

Leer másDetails

La evolución de las ciberamenazas en los entornos empresariales del Ecuador

by Redacción IT ahora
abril 1, 2026
0
La evolución de las ciberamenazas en los entornos empresariales del Ecuador

El Informe Turing 2026, basado en la operación del SOC y CSIRT durante 2025, evidencia un cambio en el comportamiento...

Leer másDetails
Cargar más
Siguiente post
Seguros Alianza desarrolla una estrategia integral de gestión empresarial

Seguros Alianza desarrolla una estrategia integral de gestión empresarial

Deja una respuesta Cancelar la respuesta

Tu dirección de correo electrónico no será publicada. Los campos obligatorios están marcados con *

ads1 ads1 ads1
ADVERTISEMENT
  • Populares
  • Comentados
  • Recientes
Seguridad digital, identidad y confianza

Seguridad digital, identidad y confianza

abril 16, 2026
Marco Cevallos y la visión de una ciberseguridad basada en capacidades

Marco Cevallos y la visión de una ciberseguridad basada en capacidades

mayo 5, 2026
“Aprendí a adaptarme al cambio y convertirlo en una fortaleza”

“Aprendí a adaptarme al cambio y convertirlo en una fortaleza”

abril 1, 2026
Identidad, accesos y confianza digital en el sector eléctrico

Identidad, accesos y confianza digital en el sector eléctrico

abril 16, 2026
Construcciones y Prestaciones Petroleras implementa tecnología, mejora la eficiencia y productividad

Construcciones y Prestaciones Petroleras implementa tecnología, mejora la eficiencia y productividad

2
“Lo esencial no es solo tener una visión, sino conectar a las personas con ella”

“Lo esencial no es solo tener una visión, sino conectar a las personas con ella”

2

Sector financiero impulsará servicios virtuales para clientes

1
“No lo pensé dos veces, asumí el reto”

“No lo pensé dos veces, asumí el reto”

1

Más de 3.000 toneladas de residuos electrónicos estarían acumuladas en empresas del país

agosto 4, 2026
Informe: De la confianza en la recuperación a la resiliencia de datos comprobada

Informe: De la confianza en la recuperación a la resiliencia de datos comprobada

abril 17, 2026
La inteligencia artificial empieza a tomar decisiones dentro de las empresas

La inteligencia artificial empieza a tomar decisiones dentro de las empresas

abril 17, 2026
Vertiv adquiere BMarko Structures

Vertiv adquiere BMarko Structures

abril 20, 2026
ads2 ads2 ads2
ADVERTISEMENT
ads3 ads3 ads3
ADVERTISEMENT
Contactos:
 
Prensa N49-98 y Río Curaray, Quito, Ecuador.
Teléfono: (+593) 99 0277 628 
 
Comercial
Janeth Martinez 
 
  • janeth.martinez@itahora.com
  • +593 99 838 5557
 
Editorial 
Anavela Herrera 
 
  • anavela.herrera@itahora.com
  • +593 99 330 7270
 
IT directorio y suscripciones :
Edison Zurita 
 
  • itdirectorio@itahora.com
  • +593 99 505 6362

ÚLTIMAS EDICIONES
Portada-Pablo-Estrella
PORTADA-ED.120
portada-Jorge-Romero
portada-116
Portada-Katerin-Mino
Portada-Marco-Guevara
INFORMES
PORTADA-CATALOGO-2024
Tendencias-portada-2025
CIBEDT24-PORTADA
INFRAO24-PORTADA-SECTOR-PRIVADO-Y-SFPS
  • Quienes somos
  • Publicidad
  • Política de privacidad
  • Protección de Datos Personales
  • Código de Ética

Todos los derechos reservados 2026

Sitio web desarrollado por Grupo EcuaLink

No Result
View All Result
  • Homepages
    • Home – Layout 1
    • Home – Layout 2
  • Reviews
  • How To
  • Apps
  • Devices
  • Games

© 2026 JNews - Premium WordPress news & magazine theme by Jegtheme.

Cómo podemos ayudarte?