IT ahora
  • Inicio
  • Portada
  • Actualidad
    • Noticias
    • Opinión
  • Tendencias
    • Inteligencia Artificial
    • Ciberseguridad
    • Cloud & Infraestructura
    • Datos & Analítica
    • Software & Desarrollo
    • Transformación digital
    • Experiencia digital
    • Industrias / Sectores
  • Líderes IT
    • CIO
    • CISO
    • Especializado
    • CEO y Negocios
  • Estudios e Informes
  • Eventos IT
    • Eventos IT ahora
    • Eventos Clientes
    • Premios Líder IT
      • Sobre los premios
      • Categorías
      • Cómo participar
      • Ganadores
      • Transparencia
      • FAQ´s
  • Publicaciones
    • Revistas
    • Suplementos especiales
    • Podcast
  • IT Directorio
    • Buscar proveedores
    • Categorías de soluciones
    • Empresas destacadas
    • Catálogos de Soluciones TICs
    • Registra tu empresa
    • Anuncia en el directorio
No Result
View All Result
IT ahora
  • Inicio
  • Portada
  • Actualidad
    • Noticias
    • Opinión
  • Tendencias
    • Inteligencia Artificial
    • Ciberseguridad
    • Cloud & Infraestructura
    • Datos & Analítica
    • Software & Desarrollo
    • Transformación digital
    • Experiencia digital
    • Industrias / Sectores
  • Líderes IT
    • CIO
    • CISO
    • Especializado
    • CEO y Negocios
  • Estudios e Informes
  • Eventos IT
    • Eventos IT ahora
    • Eventos Clientes
    • Premios Líder IT
      • Sobre los premios
      • Categorías
      • Cómo participar
      • Ganadores
      • Transparencia
      • FAQ´s
  • Publicaciones
    • Revistas
    • Suplementos especiales
    • Podcast
  • IT Directorio
    • Buscar proveedores
    • Categorías de soluciones
    • Empresas destacadas
    • Catálogos de Soluciones TICs
    • Registra tu empresa
    • Anuncia en el directorio
No Result
View All Result
IT ahora
No Result
View All Result
Home Tendencias

Cómo saber lo que ocurrió más allá de un ciberataque y no fallar en el intento

by Andres Guerrero
abril 21, 2021
in Tendencias
0
Cómo saber lo que ocurrió más allá de un ciberataque y no fallar en el intento
0
SHARES
0
VIEWS
Por: Martín Gonzáles, Senior Manager Forensics, Compliance & Technology en CPA Consultores & Robalino Law

Por: Martín Gonzáles, Senior Manager Forensics, Compliance & Technology en CPA Consultores & Robalino Law

Cuando una compañía sufre un ataque cibernético o un delito informático se genera demasiada incertidumbre y surgen, tardíamente, las preocupaciones acerca de la pérdida o divulgación de la información que puede afectar el negocio, sus finanzas o su reputación. En la mayoría de las ocasiones, las compañías recién en ese momento entienden y toman conciencia de los riesgos y de los controles que tuvieron que implementar pero que no lo hicieron oportunamente a pesar de que se les advirtió.

Quizás te interese

Seguridad digital, identidad y confianza

IAM corporativo: control de accesos y experiencia del usuario en entornos digitales

Surgirán inmediatamente muchísimas preguntas acerca de ¿cómo pasó?, ¿qué otra infraestructura tecnológica está comprometida?, ¿cuánto tiempo tomará resolver el incidente? ¿cuál ha sido el impacto directo en el negocio? ¿existe un plan de contingencia? Seguramente la compañía podrá operar nuevamente (por cierto, con un impacto en costo que no conoce y que tendrá que asumir) pero adicionalmente si la compañía sigue los procedimientos de debida diligencia es probable que decida tomar acciones administrativas o legales para investigar a profundidad el incidente cibernético y llegar a descubrir su origen para implementar controles que la protejan de ataques futuros y en el mejor de los casos hacer el reclamo de su póliza de ciberseguridad.

En este contexto la informática forense se vuelve relevante porque ayuda a las compañías a cumplir con los requisitos de forma y fondo que se deben tomar en cuenta para poder extraer, procesar y analizar la información electrónica que pudo estar comprometida en la nube, servidores, computadores, dispositivos móviles, CCTVs y en general en todos los dispositivos electrónicos. Es aquí cuando la astucia, creatividad y sobre todo paciencia del especialista informático forense toma un papel preponderante para saber identificar las fuentes de información, recolectarlas, procesarlas y analizarlas porque si no se siguen los procedimientos técnicos y legalmente válidos, por más evidencia y rastro que se tenga, no serán válidos en una corte o en un proceso administrativo, puesto que la evidencia carecerá de valor probatorio. Así también, la informática forense permitirá que la compañía conozca nuevas situaciones que desconocía o ni siquiera sospechaba.

La informática forense es como la medicina, mientras más casos y años de experiencia atienda el especialista entonces será un profesional más confiable. No es cuestión sólo de una profesión de sistemas, informática y electrónica, muy respetables, por cierto. Ni mucho menos de un curso o diplomado. Tampoco es cuestión de conocer una herramienta forense, ya que existe un inmenso número de herramientas forenses para los diferentes tipos de dispositivos electrónicos y versiones de software con los que operan, más aún que aparecen todos los días. Es mucho más que eso, puesto que los cuidados técnicos y legales a considerar durante la ejecución de los procesos de informática forense se aprenden en la vida real con la cantidad enorme de variantes tecnológicas que existen y que aparecen en el día a día.  Aquí es donde ocurre el primer error de las compañías en donde consideran que TI “puede buscar las evidencias”. Sin duda que técnicamente lo puede hacer, pero con varios errores legales y de forma que no servirán de nada si la compañía quiere ir a fondo en la investigación de un ciberataque.
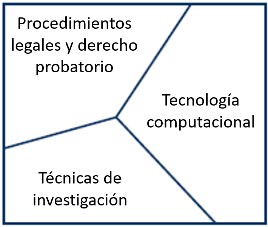
El siguiente gráfico muestra, en resumen, las competencias y conocimientos que deben tener los especialistas en informática forense:
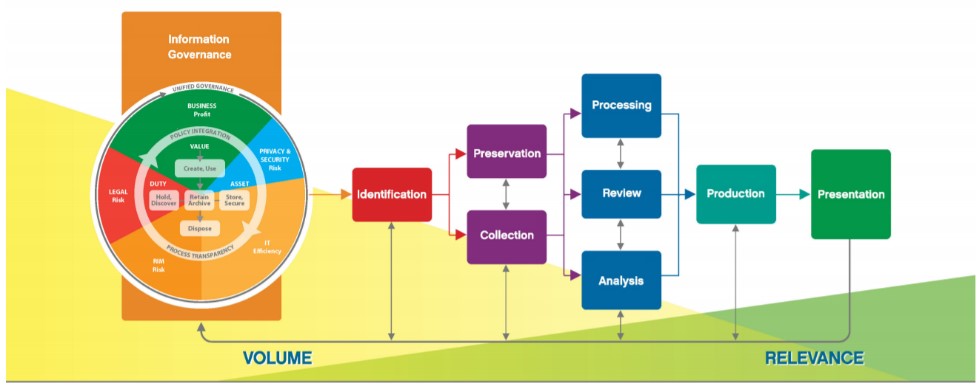
La informática forense tampoco tiene un estándar específico lo que la hace interesante porque dependiendo de las fuentes de información y las evidencias electrónicas a recuperar, habrá tanta información y dispositivos electrónicos en los cuales se podrán aplicar diferentes procedimientos y seguir pautas legales específicas. Es aquí cuando el modelo de referencia de descubrimiento electrónico o EDRM (“Electronic Discovery Reference Model” por sus siglas en inglés) se vuelve relevante para tomar en consideración diferentes lineamientos técnicos en el tratamiento de la información y la evidencia digital.

Los beneficios de ejecutar los procedimientos de informática forense son innumerables tales como recuperar información borrada, identificar cambios no autorizados en los archivos de configuración, identificar técnicas de esteganografía, identificar virus o troyanos, recuperar correos electrónicos, identificar números IP, entre muchos otros más, para utilizarlos como evidencia en los procedimientos administrativos o legales que una compañía decida ejecutar para demostrar su posición de debida diligencia con un sustento válido. Todo esto porque la evidencia a identificar, recolectar, adquirir y preservar deberá considerar cuatro características fundamentales: Relevancia, confiabilidad, apoyo en las leyes y regulación local y suficiencia.


Podcast IT Ahora

Noticias Relacionadas

Seguridad digital, identidad y confianza

by Redacción IT ahora
abril 16, 2026
0
Seguridad digital, identidad y confianza

La gestión de identidades, los permisos y la trazabilidad sobre los accesos se integran en la operación diaria, con impacto...

Leer másDetails

IAM corporativo: control de accesos y experiencia del usuario en entornos digitales

by Redacción IT ahora
abril 16, 2026
0
IAM corporativo: control de accesos y experiencia del usuario en entornos digitales

Por Jorge Merchán Lima, Gerente de Seguridad de la Información, CEDIA El incremento de ataques vinculados a credenciales expone las...

Leer másDetails

El modelo Zero Trust transforma la gestión de accesos en entornos empresariales

by Redacción IT ahora
abril 16, 2026
0
El modelo Zero Trust transforma la gestión de accesos en entornos empresariales

Por: Geovanny Torres, Chief Information Security Officer, BMI. Ejes de análisis Identidad como eje del modelo Zero Trust Errores frecuentes...

Leer másDetails

Protección de datos personales y su impacto en la gestión de identidades y accesos

by Redacción IT ahora
abril 16, 2026
0
Protección de datos personales y su impacto en la gestión de identidades y accesos

Por:  Luis Enríquez, Intendente General de Innovación Tecnológica y Seguridad de datos personales, Superintendencia de Protección de Datos Personales, SPDP....

Leer másDetails

Identidad, accesos y confianza digital en el sector eléctrico

by Redacción IT ahora
abril 16, 2026
0
Identidad, accesos y confianza digital en el sector eléctrico

Por Geovanny Barrera Calle, Superintendente de Protección de Datos – Delegado de Protección de Datos Personales en Empresa Eléctrica Regional...

Leer másDetails
Cargar más
Siguiente post

BANRED se adapta y responde con estrategias efectivas de ciberseguridad

Deja una respuesta Cancelar la respuesta

Tu dirección de correo electrónico no será publicada. Los campos obligatorios están marcados con *

ads1 ads1 ads1
ADVERTISEMENT
  • Populares
  • Comentados
  • Recientes
Seguridad digital, identidad y confianza

Seguridad digital, identidad y confianza

abril 16, 2026
Marco Cevallos y la visión de una ciberseguridad basada en capacidades

Marco Cevallos y la visión de una ciberseguridad basada en capacidades

mayo 5, 2026
“Aprendí a adaptarme al cambio y convertirlo en una fortaleza”

“Aprendí a adaptarme al cambio y convertirlo en una fortaleza”

abril 1, 2026
Identidad, accesos y confianza digital en el sector eléctrico

Identidad, accesos y confianza digital en el sector eléctrico

abril 16, 2026
Construcciones y Prestaciones Petroleras implementa tecnología, mejora la eficiencia y productividad

Construcciones y Prestaciones Petroleras implementa tecnología, mejora la eficiencia y productividad

2
“Lo esencial no es solo tener una visión, sino conectar a las personas con ella”

“Lo esencial no es solo tener una visión, sino conectar a las personas con ella”

2

Sector financiero impulsará servicios virtuales para clientes

1
“No lo pensé dos veces, asumí el reto”

“No lo pensé dos veces, asumí el reto”

1

Más de 3.000 toneladas de residuos electrónicos estarían acumuladas en empresas del país

agosto 4, 2026
Informe: De la confianza en la recuperación a la resiliencia de datos comprobada

Informe: De la confianza en la recuperación a la resiliencia de datos comprobada

abril 17, 2026
La inteligencia artificial empieza a tomar decisiones dentro de las empresas

La inteligencia artificial empieza a tomar decisiones dentro de las empresas

abril 17, 2026
Vertiv adquiere BMarko Structures

Vertiv adquiere BMarko Structures

abril 20, 2026
ads2 ads2 ads2
ADVERTISEMENT
ads3 ads3 ads3
ADVERTISEMENT
Contactos:
 
Prensa N49-98 y Río Curaray, Quito, Ecuador.
Teléfono: (+593) 99 0277 628 
 
Comercial
Janeth Martinez 
 
  • janeth.martinez@itahora.com
  • +593 99 838 5557
 
Editorial 
Anavela Herrera 
 
  • anavela.herrera@itahora.com
  • +593 99 330 7270
 
IT directorio y suscripciones :
Edison Zurita 
 
  • itdirectorio@itahora.com
  • +593 99 505 6362

ÚLTIMAS EDICIONES
Portada-Pablo-Estrella
PORTADA-ED.120
portada-Jorge-Romero
portada-116
Portada-Katerin-Mino
Portada-Marco-Guevara
INFORMES
PORTADA-CATALOGO-2024
Tendencias-portada-2025
CIBEDT24-PORTADA
INFRAO24-PORTADA-SECTOR-PRIVADO-Y-SFPS
  • Quienes somos
  • Publicidad
  • Política de privacidad
  • Protección de Datos Personales
  • Código de Ética

Todos los derechos reservados 2026

Sitio web desarrollado por Grupo EcuaLink

No Result
View All Result
  • Homepages
    • Home – Layout 1
    • Home – Layout 2
  • Reviews
  • How To
  • Apps
  • Devices
  • Games

© 2026 JNews - Premium WordPress news & magazine theme by Jegtheme.

Cómo podemos ayudarte?