IT ahora
  • Inicio
  • Portada
  • Actualidad
    • Noticias
    • Opinión
  • Tendencias
    • Inteligencia Artificial
    • Ciberseguridad
    • Cloud & Infraestructura
    • Datos & Analítica
    • Software & Desarrollo
    • Transformación digital
    • Experiencia digital
    • Industrias / Sectores
  • Líderes IT
    • CIO
    • CISO
    • Especializado
    • CEO y Negocios
  • Estudios e Informes
  • Eventos IT
    • Eventos IT ahora
    • Eventos Clientes
    • Premios Líder IT
      • Sobre los premios
      • Categorías
      • Cómo participar
      • Ganadores
      • Transparencia
      • FAQ´s
  • Publicaciones
    • Revistas
    • Suplementos especiales
    • Podcast
  • IT Directorio
    • Buscar proveedores
    • Categorías de soluciones
    • Empresas destacadas
    • Catálogos de Soluciones TICs
    • Registra tu empresa
    • Anuncia en el directorio
No Result
View All Result
IT ahora
  • Inicio
  • Portada
  • Actualidad
    • Noticias
    • Opinión
  • Tendencias
    • Inteligencia Artificial
    • Ciberseguridad
    • Cloud & Infraestructura
    • Datos & Analítica
    • Software & Desarrollo
    • Transformación digital
    • Experiencia digital
    • Industrias / Sectores
  • Líderes IT
    • CIO
    • CISO
    • Especializado
    • CEO y Negocios
  • Estudios e Informes
  • Eventos IT
    • Eventos IT ahora
    • Eventos Clientes
    • Premios Líder IT
      • Sobre los premios
      • Categorías
      • Cómo participar
      • Ganadores
      • Transparencia
      • FAQ´s
  • Publicaciones
    • Revistas
    • Suplementos especiales
    • Podcast
  • IT Directorio
    • Buscar proveedores
    • Categorías de soluciones
    • Empresas destacadas
    • Catálogos de Soluciones TICs
    • Registra tu empresa
    • Anuncia en el directorio
No Result
View All Result
IT ahora
No Result
View All Result
Home Tendencias

Cómo afecta los cambios en la norma ISO 27001 e ISO 27002

by Andres Guerrero
abril 24, 2022
in Tendencias
0
Cómo afecta los cambios en la norma ISO 27001 e ISO 27002
0
SHARES
0
VIEWS
Por Martín Gonzales, Senior Manager Forensics, Compliance & Technology en CPA Consultores & Robalino Law.

Desde un par de años atrás se conoció que el estándar ISO 27001 del Sistema de Gestión de Seguridad de la Información iba a sufrir cambios, y bueno, ahora ya se conoce el impacto y los ajustes que se tendrán que implementar. Desde mi punto de vista, los cambios son más de forma que de fondo, puesto que el estándar como tal se ha organizado de otra manera, algunos controles se han fusionado y en otros casos se han creado nuevos controles.

Esto refleja que, si su organización viene aplicando de forma preventiva y proactiva los controles de seguridad de la información, el impacto en seguir el nuevo estándar será menor; en cambio, si su organización se limita a seguir el estándar por “cumplir” seguramente tendrá que hacer un importante esfuerzo para adecuarse a esta actualización.

Quizás te interese

Seguridad digital, identidad y confianza

IAM corporativo: control de accesos y experiencia del usuario en entornos digitales

Como siempre he dicho, los estándares son buenos porque permitan estructurar y gestionar las iniciativas que una organización ejecuta por convicción y porque siente la importancia de hacerlo, pero por otro lado pueden ser un compromiso muy alto para aquellas empresas que lo hacen por puro “cumplimiento” (“cumplo, pero miento” porque lo tengo documentado y digo que lo hago, pero en la realidad no se hace nada o no es importante para la organización).

A modo de resumen puedo indicar que la parte principal de ISO 27001, es decir, las cláusulas 4 a 10 no cambian. Estas cláusulas incluyen el alcance, las partes interesadas, el contexto, la política de seguridad de la información, la gestión de riesgos, los recursos, la capacitación y la concienciación, la comunicación, el control de documentos, el monitoreo y la medición, la auditoría interna, la revisión de la gestión y las acciones correctivas. Solo se actualizan los controles de seguridad enumerados en el Anexo A de la norma ISO 27001 y en la norma ISO 27002.

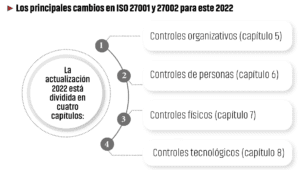
En general, los cambios son solo moderados y se hicieron principalmente para simplificar la implementación. Aquí van los principales cambios en ISO 27001 y 27002 para este 2022

  1. A diferencia de ISO 27002:2013 que tiene catorce capítulos, la actualización de ISO 27002:2022 está dividida en cuatro capítulos:
  1. El número de controles del Anexo A disminuyó de 114 a 93; sin embargo, es importante indicar que aun considerando que el número de controles se ha reducido; no se excluyen los controles porque algunos se han fusionado;
  2. Se han introducido 11 nuevos controles que se fusionaron con los existentes, reduciendo así el número total. Aquí es importante indicar que la adición de estos nuevos controles, actualizaciones y fusión de controles reflejan las prácticas de seguridad actuales, como la inteligencia de amenazas, la nube, el enmascaramiento de datos, el filtrado web, la codificación segura y la protección contra pérdida de datos (DLP), que anteriormente estaban “en el aire”.
  3. 35 controles permanecen iguales con cambio en el número de control y realineados a las 4 secciones;
  4. Se ha cambiado el nombre de 23 controles para que sean más fáciles de entender.
  5. 57 controles se han fusionado en 24 controles;
  6. Sólo se dividió un control; Control 18.2.3 La Revisión del Cumplimiento Técnico se dividió en: 5.3.6 – Cumplimiento de políticas, reglas y estándares para la seguridad de la información; y 8.8 – Gestión de vulnerabilidades técnicas

Importante hay que recordar que ISO 27001 es el estándar principal, y las empresas pueden obtener la certificación contra él; las empresas no pueden certificarse según la norma ISO 27002:2022, ya que es solo una norma de apoyo.

En su Anexo A, ISO 27001 proporciona solo una lista de controles de seguridad, pero no explica cómo se pueden implementar; ISO 27002 enumera esos mismos controles y proporciona orientación sobre cómo podrían implementarse. Sin embargo, esta guía en ISO 27002 no es obligatoria, es decir, las empresas pueden decidir si usar esas pautas o no.

Para terminar, a pesar de los cambios establecidos dentro de la revisión de ISO 27002: 2022, es importante considerar que habrá un período de transición de 3 años para las empresas actualmente certificadas y los organismos de acreditación trabajarán con los organismos de certificación en este ciclo de transición que brinda a las organizaciones que poseen un certificado ISO 27001 tiempo suficiente para pasar de una versión a otra.


Podcast IT Ahora

Noticias Relacionadas

Seguridad digital, identidad y confianza

by Redacción IT ahora
abril 16, 2026
0
Seguridad digital, identidad y confianza

La gestión de identidades, los permisos y la trazabilidad sobre los accesos se integran en la operación diaria, con impacto...

Leer másDetails

IAM corporativo: control de accesos y experiencia del usuario en entornos digitales

by Redacción IT ahora
abril 16, 2026
0
IAM corporativo: control de accesos y experiencia del usuario en entornos digitales

Por Jorge Merchán Lima, Gerente de Seguridad de la Información, CEDIA El incremento de ataques vinculados a credenciales expone las...

Leer másDetails

El modelo Zero Trust transforma la gestión de accesos en entornos empresariales

by Redacción IT ahora
abril 16, 2026
0
El modelo Zero Trust transforma la gestión de accesos en entornos empresariales

Por: Geovanny Torres, Chief Information Security Officer, BMI. Ejes de análisis Identidad como eje del modelo Zero Trust Errores frecuentes...

Leer másDetails

Protección de datos personales y su impacto en la gestión de identidades y accesos

by Redacción IT ahora
abril 16, 2026
0
Protección de datos personales y su impacto en la gestión de identidades y accesos

Por:  Luis Enríquez, Intendente General de Innovación Tecnológica y Seguridad de datos personales, Superintendencia de Protección de Datos Personales, SPDP....

Leer másDetails

Identidad, accesos y confianza digital en el sector eléctrico

by Redacción IT ahora
abril 16, 2026
0
Identidad, accesos y confianza digital en el sector eléctrico

Por Geovanny Barrera Calle, Superintendente de Protección de Datos – Delegado de Protección de Datos Personales en Empresa Eléctrica Regional...

Leer másDetails
Cargar más
Siguiente post
Asiservy invierte en el mejoramiento de la ciberseguridad

Asiservy invierte en el mejoramiento de la ciberseguridad

Deja una respuesta Cancelar la respuesta

Tu dirección de correo electrónico no será publicada. Los campos obligatorios están marcados con *

ads1 ads1 ads1
ADVERTISEMENT
  • Populares
  • Comentados
  • Recientes
Seguridad digital, identidad y confianza

Seguridad digital, identidad y confianza

abril 16, 2026
Marco Cevallos y la visión de una ciberseguridad basada en capacidades

Marco Cevallos y la visión de una ciberseguridad basada en capacidades

mayo 5, 2026
“Aprendí a adaptarme al cambio y convertirlo en una fortaleza”

“Aprendí a adaptarme al cambio y convertirlo en una fortaleza”

abril 1, 2026
Identidad, accesos y confianza digital en el sector eléctrico

Identidad, accesos y confianza digital en el sector eléctrico

abril 16, 2026
Construcciones y Prestaciones Petroleras implementa tecnología, mejora la eficiencia y productividad

Construcciones y Prestaciones Petroleras implementa tecnología, mejora la eficiencia y productividad

2
“Lo esencial no es solo tener una visión, sino conectar a las personas con ella”

“Lo esencial no es solo tener una visión, sino conectar a las personas con ella”

2

Sector financiero impulsará servicios virtuales para clientes

1
“No lo pensé dos veces, asumí el reto”

“No lo pensé dos veces, asumí el reto”

1

Más de 3.000 toneladas de residuos electrónicos estarían acumuladas en empresas del país

agosto 4, 2026
Informe: De la confianza en la recuperación a la resiliencia de datos comprobada

Informe: De la confianza en la recuperación a la resiliencia de datos comprobada

abril 17, 2026
La inteligencia artificial empieza a tomar decisiones dentro de las empresas

La inteligencia artificial empieza a tomar decisiones dentro de las empresas

abril 17, 2026
Vertiv adquiere BMarko Structures

Vertiv adquiere BMarko Structures

abril 20, 2026
ads2 ads2 ads2
ADVERTISEMENT
ads3 ads3 ads3
ADVERTISEMENT
Contactos:
 
Prensa N49-98 y Río Curaray, Quito, Ecuador.
Teléfono: (+593) 99 0277 628 
 
Comercial
Janeth Martinez 
 
  • janeth.martinez@itahora.com
  • +593 99 838 5557
 
Editorial 
Anavela Herrera 
 
  • anavela.herrera@itahora.com
  • +593 99 330 7270
 
IT directorio y suscripciones :
Edison Zurita 
 
  • itdirectorio@itahora.com
  • +593 99 505 6362

ÚLTIMAS EDICIONES
Portada-Pablo-Estrella
PORTADA-ED.120
portada-Jorge-Romero
portada-116
Portada-Katerin-Mino
Portada-Marco-Guevara
INFORMES
PORTADA-CATALOGO-2024
Tendencias-portada-2025
CIBEDT24-PORTADA
INFRAO24-PORTADA-SECTOR-PRIVADO-Y-SFPS
  • Quienes somos
  • Publicidad
  • Política de privacidad
  • Protección de Datos Personales
  • Código de Ética

Todos los derechos reservados 2026

Sitio web desarrollado por Grupo EcuaLink

No Result
View All Result
  • Homepages
    • Home – Layout 1
    • Home – Layout 2
  • Reviews
  • How To
  • Apps
  • Devices
  • Games

© 2026 JNews - Premium WordPress news & magazine theme by Jegtheme.

Cómo podemos ayudarte?