IT ahora
  • Inicio
  • Portada
  • Actualidad
    • Noticias
    • Opinión
  • Tendencias
    • Inteligencia Artificial
    • Ciberseguridad
    • Cloud & Infraestructura
    • Datos & Analítica
    • Software & Desarrollo
    • Transformación digital
    • Experiencia digital
    • Industrias / Sectores
  • Líderes IT
    • CIO
    • CISO
    • Especializado
    • CEO y Negocios
  • Estudios e Informes
  • Eventos IT
    • Eventos IT ahora
    • Eventos Clientes
    • Premios Líder IT
      • Sobre los premios
      • Categorías
      • Cómo participar
      • Ganadores
      • Transparencia
      • FAQ´s
  • Publicaciones
    • Revistas
    • Suplementos especiales
    • Podcast
  • IT Directorio
    • Buscar proveedores
    • Categorías de soluciones
    • Empresas destacadas
    • Catálogos de Soluciones TICs
    • Registra tu empresa
    • Anuncia en el directorio
No Result
View All Result
IT ahora
  • Inicio
  • Portada
  • Actualidad
    • Noticias
    • Opinión
  • Tendencias
    • Inteligencia Artificial
    • Ciberseguridad
    • Cloud & Infraestructura
    • Datos & Analítica
    • Software & Desarrollo
    • Transformación digital
    • Experiencia digital
    • Industrias / Sectores
  • Líderes IT
    • CIO
    • CISO
    • Especializado
    • CEO y Negocios
  • Estudios e Informes
  • Eventos IT
    • Eventos IT ahora
    • Eventos Clientes
    • Premios Líder IT
      • Sobre los premios
      • Categorías
      • Cómo participar
      • Ganadores
      • Transparencia
      • FAQ´s
  • Publicaciones
    • Revistas
    • Suplementos especiales
    • Podcast
  • IT Directorio
    • Buscar proveedores
    • Categorías de soluciones
    • Empresas destacadas
    • Catálogos de Soluciones TICs
    • Registra tu empresa
    • Anuncia en el directorio
No Result
View All Result
IT ahora
No Result
View All Result
Home Lideres IT

La ciberseguridad empresarial: tercerizar o no tercerizar – Quito

by Andres Guerrero
agosto 23, 2022
in Lideres IT
0
La ciberseguridad empresarial: tercerizar o no tercerizar – Quito
0
SHARES
0
VIEWS

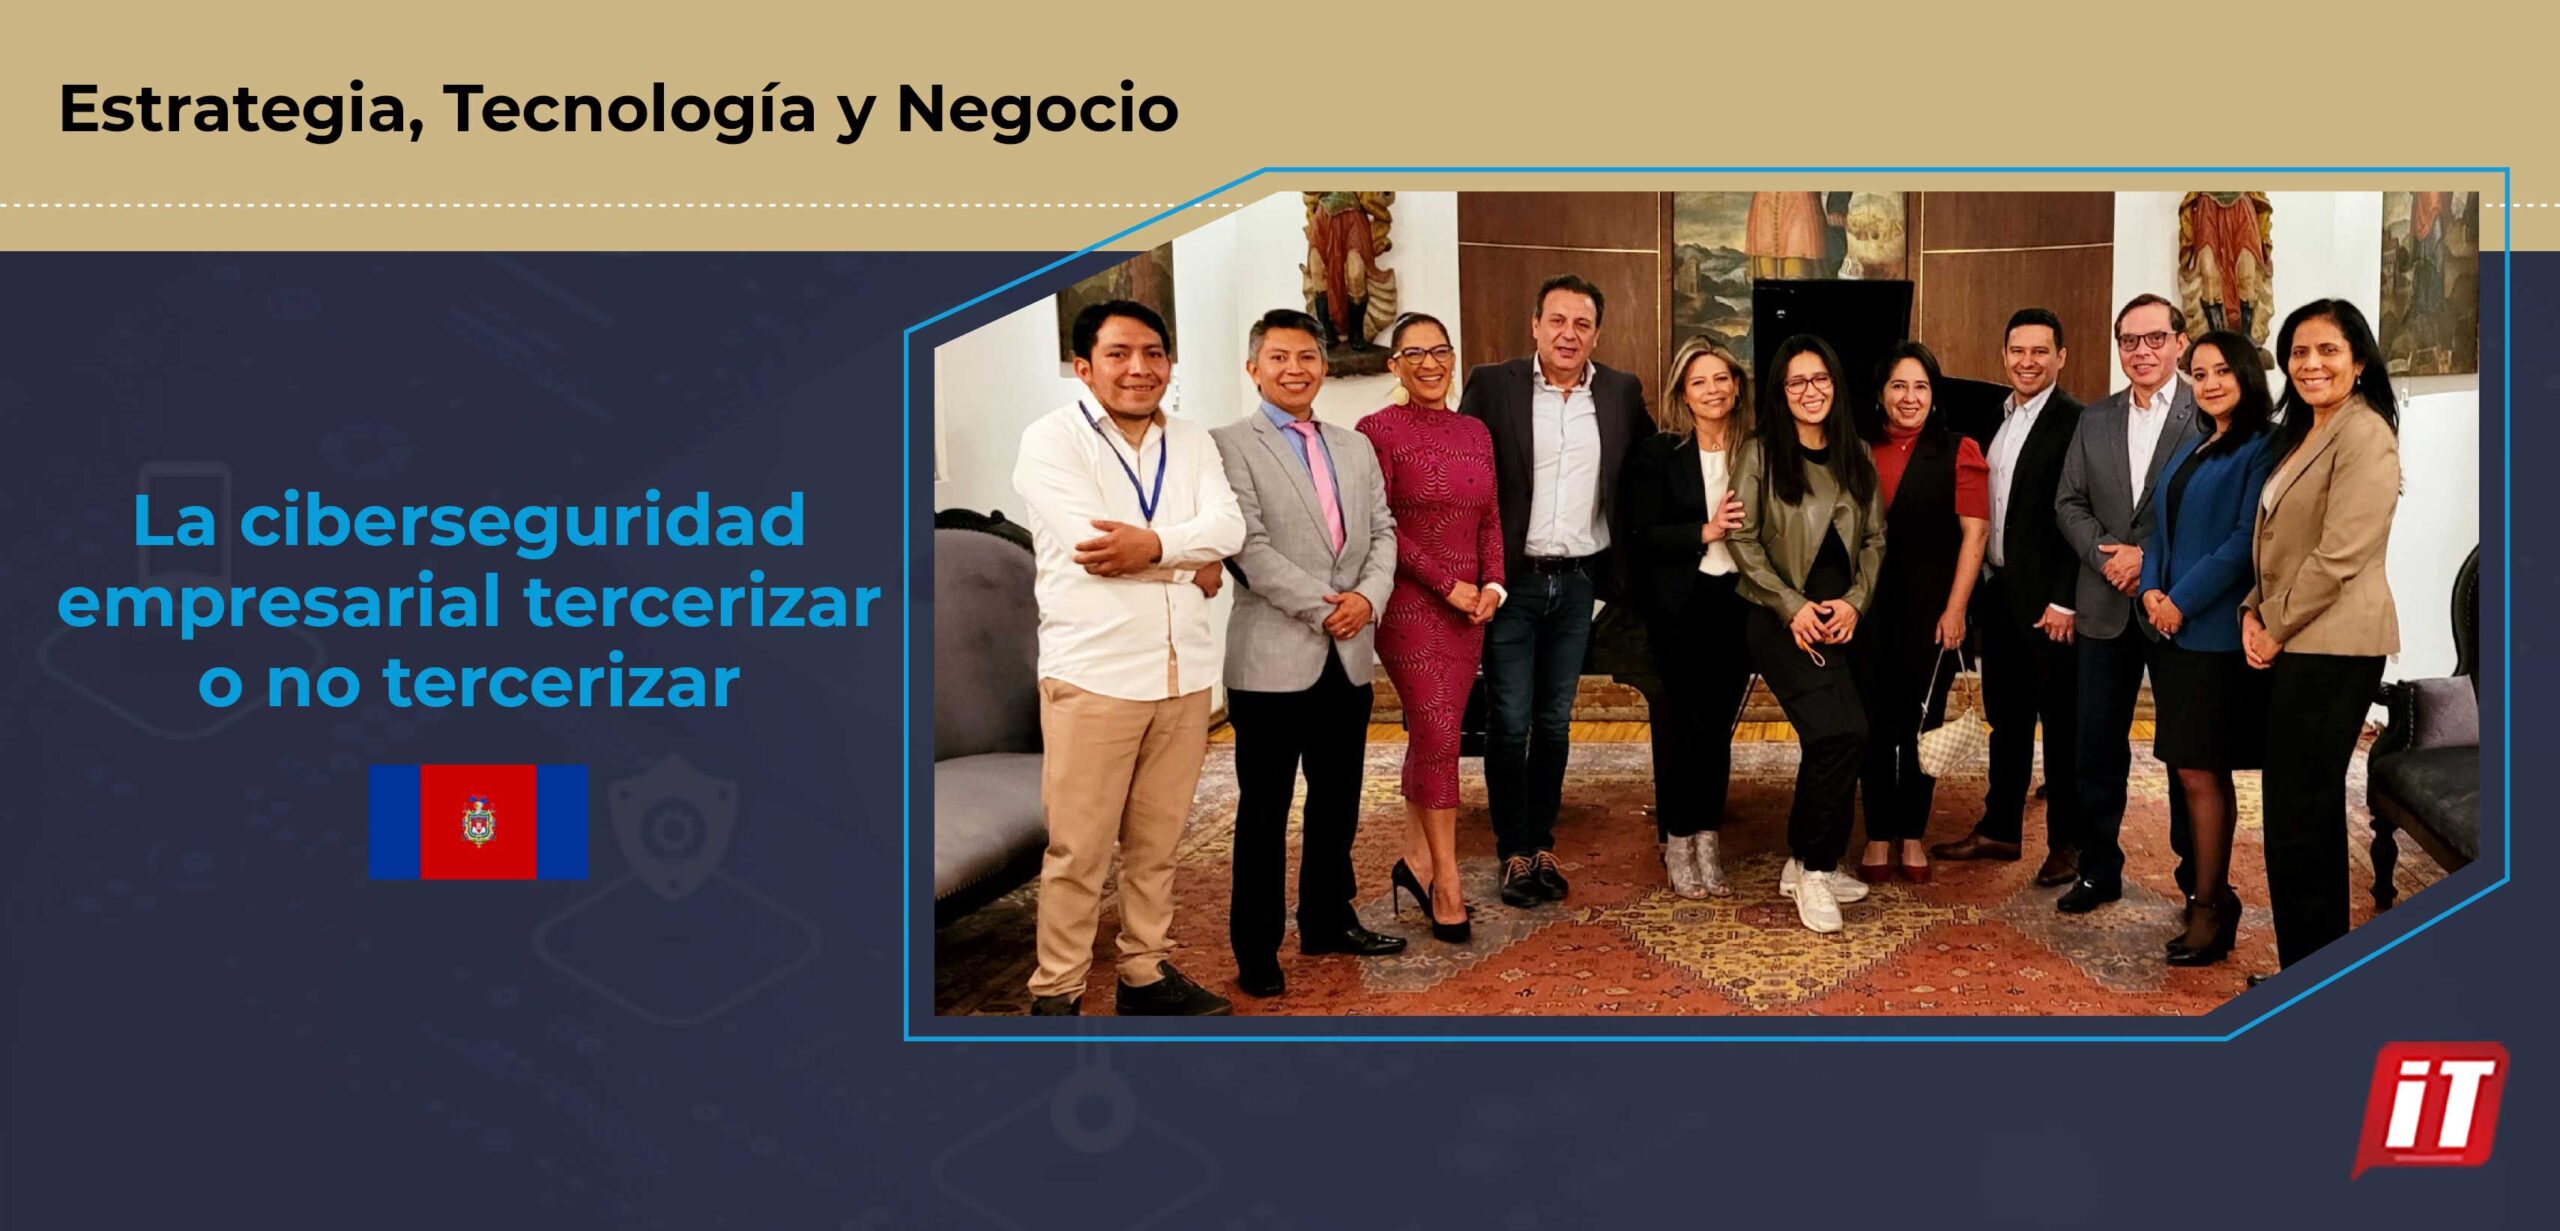
En el encuentro sobre Estrategia, Tecnología y Negocios, IT ahora, reunió a ejecutivos de tecnología y seguridad de la información en Quito y Guayaquil para intercambiar criterios y experiencias sobre la tercerización de servicios de ciberseguridad.

En Quito nos acompañaron: Mónica Lafuente, Gerente de Sistemas de Pharmabrand; Mishel Loján, CTO de Tipti; Ana Ramos, Jefe de Tecnología de Megalabs; Moisés Pascual, Director de Tecnología y Transformación Digital de Grupo Futuro; Cristian Plaza, Jefe de Seguridad de la Información de Farmaenlace; Wilmer Cumbal, Jefe de Infraestructura de Sumelab; Ricardo Pulgarín Gómez, Regional Security Solutions Architect de Cirion ; Marcela Arbeláez, Gerente Comercial y Francisco Guzmán, Country Manager de Cirion.

Quizás te interese

Presentación de resultados informe Pulso AI&Cloud: Empresas ecuatorianas en la frontera cognitiva 

Conversatorio: La Agenda Estratégica del CIO: IA, eficiencia y arquitectura para el crecimiento. 

La estrategia de tercerización de servicios de ciberseguridad es una alternativa para muchas compañías ecuatorianas. Aunque aún hay que trabajar en paradigmas culturales y financieros que consideran a la inversión en seguridad como un gasto.

Francisco Guzmán, Country Manager de Cirion, mencionó que aún las empresas, sobre todo las familiares, no están conscientes del impacto de la tecnología y sus implicaciones, o de las pérdidas económicas que significa estar fuera de línea debido a ataques externos. “Más allá del tema reputacional es necesario crear conciencia y estar preparados, antes de sufrir ataques”.

Para Cristian Plaza, Jefe de Seguridad de la Información de Farmaenlace, la ciberseguridad y seguridad de la información es percibida erróneamente como un gasto porque el retorno es aparentemente intangible y solo se visibiliza cuando las empresas sufren algún tipo de ataque, “en estos casos, el retorno intangible se convierte en políticas, servicios, gestión de identidades y operaciones de seguridad y cambia la percepción de gasto a inversión”.

Con un presupuesto definido, una estrategia ligada a la madurez de seguridad y al core de negocio de las organizaciones se evaluará la contratación de servicios tercerizados o servicios gestionados a través de un SOC.

Mishel Loján, CTO de Tipti, señala que para Tipti, la ciberseguridad es uno de los principales pilares de la plataforma. Además, Tipti tiene contratos con proveedores externos, quienes utilizando técnicas OSSTMM, desde fuera, realizan también análisis y remediaciones de ser necesario y reevaluación de estado de vulnerabilidades cada 3 meses, durante el tiempo del contrato, con el fin de que las vulnerabilidades encontradas, sean remediadas y no se queden
únicamente en informes. Sostuvo que disponen del soporte para el manejo de contingencias. “Así nos aseguramos de que Tipti cuenta con los más altos estándares de calidad y que puede precautelar la información de nuestros usuarios y de la empresa”.

Para Mónica Lafuente, Gerente de Tecnología de Pharmabrand, es necesario contar con apoyo y servicios de seguridad de un tercero que realice actividades como el monitoreo de red, de manera que los colaboradores puedan dedicar su tiempo y esfuerzo a los procesos internos del negocio. “La tercerización es una opción para no llenarse de hardware”.

Ana Ramos, Jefe de Tecnología de Megalabs, comenta que no sería oportuno invertir en equipos pudiendo hacerlo a través de un outsourcing que cuenta con tecnología y expertos que siempre estarán renovándose y bridarán un mejor servicio. Aunque enfatizó que es imprescindible el seguimiento por parte de un representante de la empresa que está contratando este servicio. “Definitivamente, para las empresas que no somos especializadas en tecnología la
tercerización de servicios es una buena opción”.

Para Moisés Pascual, Director de Tecnología y Transformación Digital de Grupo Futuro, la seguridad gestionada no se le puede dejar completamente al proveedor. Debemos tener un mínimo de responsabilidad porque la ciberseguridad es un tema cultural y se debe lograr que sea un comodity en la organización. Sobre la externalización en ciberseguridad, indicó que los proveedores deben especializarse de modo que su know how permita acciones que a nivel de costos sean escalables, de calidad y replicables de manera automática.

Sobre otros aspectos de la ciberseguridad coincidieron en que los ataques apuntan a técnicas de ingeniería social que aprovechan las emociones de los usuarios, además a un trabajo exhaustivo y meticuloso de hackers malintencionados.

Ricardo Pulgarín Gómez, Regional Security Solutions Architect de Cirion, mencionó que más del 90% de ataques de ransomware son producto de la intervención humana. Aunque el eslabón más débil son los usuarios, no es recomendable bloquear el acceso a recursos pues puede disminuir la productividad.  Más bien indica, la importancia de la capacitación y seguir los lineamientos de la compañía relacionados con los niveles de ciberseguridad y el riesgo que está dispuesta a asumir la empresa.

Wilmer Cumbal, Jefe de Infraestructura de Sumelab, señaló la posibilidad de tomar algunas medidas de seguridad que facilite la productividad de los usuarios. El uso de herramientas de AI para el fortalecimiento de los end point a través de firewall aplicando reglas de protección contra ataques.

Finalmente, Marcela Arbeláez, Gerente Comercial de Cirion, sostuvo que las organizaciones deben prepararse, capacitar a los usuarios sobre las amenazas, identificar los riesgos al interior de sus organizaciones y apoyarse en aliados estratégicos de tecnología.

Conclusiones:

  • La ciberseguridad es transversal a la empresa
  • La infraestructura en nube posibilita altos índices de continuidad del negocio
  • Plataformas listas para levantar servicios e información en caso de ransomware
  • Existen nuevos puntos de vulnerabilidad generados por componentes IoT
  • Los mecanismos de seguridad cambian del simple uso del doble factor de autenticación al uso de biometría y a métodos más rigurosos como biometría de cara correlacionada con la voz
  • El presupuesto asignado a ciberseguridad debe ser proporcional a la madurez y tamaño de las empresas y debe ser independiente del de IT.
  • Aún es un tema de discusión sobre el lugar que debe ocupar seguridad de la información en la estructura de una organización. Muchos la ubican dentro del riesgo operativo o en el área de tecnología.
  • No hay una normativa solo buenas prácticas o recomendaciones que sugieren que por segmentación de funciones esté fuera de IT.
  • La independencia de IT le permitirá potestad y fuerza para argumentar en temas de gobierno, infraestructura y operaciones de IT
  • La contratación de servicios de un SOC para gestión de vulnerabilidades o alertas tempranas de vulnerabilidades siempre se reduce al presupuesto en las organizaciones.
  • La adquisición de servicios de un SOC debe ser progresivo en función de la madurez en ciberseguridad de cada organización.
  • Las herramientas y procesos del SOC se adaptan al road map fijado por las empresas y la tercerización se da paso a paso.




Podcast IT Ahora

Noticias Relacionadas

Presentación de resultados informe Pulso AI&Cloud: Empresas ecuatorianas en la frontera cognitiva 

by Redacción IT ahora
abril 16, 2026
0
Presentación de resultados informe Pulso AI&Cloud: Empresas ecuatorianas en la frontera cognitiva 

El estudio Pulso AI – Empresas ecuatorianas en la frontera cognitiva, desarrollado por Revista IT ahora junto a Deloitte, constituye el primer...

Leer másDetails

Conversatorio: La Agenda Estratégica del CIO: IA, eficiencia y arquitectura para el crecimiento. 

by Redacción IT ahora
abril 16, 2026
0
Conversatorio: La Agenda Estratégica del CIO: IA, eficiencia y arquitectura para el crecimiento. 

Estrategia, tecnología y negocio es un espacio que reúne a líderes de las áreas de IT de empresas del país...

Leer másDetails

Siegfried reorganiza su gestión de datos para fortalecer la toma de decisiones 

by Redacción IT ahora
abril 16, 2026
0
Siegfried reorganiza su gestión de datos para fortalecer la toma de decisiones 

Siegfried reorganizó la gestión de su información mediante la implementación de un Data Warehouse corporativo y un modelo de gobierno de datos que...

Leer másDetails

Molinos Champion moderniza su operación con un ERP y una estrategia de datos 

by Redacción IT ahora
abril 16, 2026
0
Molinos Champion moderniza su operación con un ERP y una estrategia de datos 

Molinos Champion impulsó una estrategia de gestión de datos orientada a integrar información de distintas áreas de la operación, mejorar...

Leer másDetails

Synlab Ecuador integra su información con un Data Warehouse corporativo 

by Redacción IT ahora
abril 16, 2026
0
Synlab Ecuador integra su información con un Data Warehouse corporativo 

Synlab Ecuador implementó un Data Warehouse corporativo para integrar información clínica, operativa y comercial que antes se encontraba dispersa en distintos sistemas y...

Leer másDetails
Cargar más
Siguiente post
Blockchain la tecnología para integrar a todo el ecosistema de salud

Blockchain la tecnología para integrar a todo el ecosistema de salud

Deja una respuesta Cancelar la respuesta

Tu dirección de correo electrónico no será publicada. Los campos obligatorios están marcados con *

ads1 ads1 ads1
ADVERTISEMENT
  • Populares
  • Comentados
  • Recientes
Seguridad digital, identidad y confianza

Seguridad digital, identidad y confianza

abril 16, 2026
Marco Cevallos y la visión de una ciberseguridad basada en capacidades

Marco Cevallos y la visión de una ciberseguridad basada en capacidades

mayo 5, 2026
“Aprendí a adaptarme al cambio y convertirlo en una fortaleza”

“Aprendí a adaptarme al cambio y convertirlo en una fortaleza”

abril 1, 2026
Identidad, accesos y confianza digital en el sector eléctrico

Identidad, accesos y confianza digital en el sector eléctrico

abril 16, 2026
Construcciones y Prestaciones Petroleras implementa tecnología, mejora la eficiencia y productividad

Construcciones y Prestaciones Petroleras implementa tecnología, mejora la eficiencia y productividad

2
“Lo esencial no es solo tener una visión, sino conectar a las personas con ella”

“Lo esencial no es solo tener una visión, sino conectar a las personas con ella”

2

Sector financiero impulsará servicios virtuales para clientes

1
“No lo pensé dos veces, asumí el reto”

“No lo pensé dos veces, asumí el reto”

1

Más de 3.000 toneladas de residuos electrónicos estarían acumuladas en empresas del país

agosto 4, 2026
Informe: De la confianza en la recuperación a la resiliencia de datos comprobada

Informe: De la confianza en la recuperación a la resiliencia de datos comprobada

abril 17, 2026
La inteligencia artificial empieza a tomar decisiones dentro de las empresas

La inteligencia artificial empieza a tomar decisiones dentro de las empresas

abril 17, 2026
Vertiv adquiere BMarko Structures

Vertiv adquiere BMarko Structures

abril 20, 2026
ads2 ads2 ads2
ADVERTISEMENT
ads3 ads3 ads3
ADVERTISEMENT
Contactos:
 
Prensa N49-98 y Río Curaray, Quito, Ecuador.
Teléfono: (+593) 99 0277 628 
 
Comercial
Janeth Martinez 
 
  • janeth.martinez@itahora.com
  • +593 99 838 5557
 
Editorial 
Anavela Herrera 
 
  • anavela.herrera@itahora.com
  • +593 99 330 7270
 
IT directorio y suscripciones :
Edison Zurita 
 
  • itdirectorio@itahora.com
  • +593 99 505 6362

ÚLTIMAS EDICIONES
Portada-Pablo-Estrella
PORTADA-ED.120
portada-Jorge-Romero
portada-116
Portada-Katerin-Mino
Portada-Marco-Guevara
INFORMES
PORTADA-CATALOGO-2024
Tendencias-portada-2025
CIBEDT24-PORTADA
INFRAO24-PORTADA-SECTOR-PRIVADO-Y-SFPS
  • Quienes somos
  • Publicidad
  • Política de privacidad
  • Protección de Datos Personales
  • Código de Ética

Todos los derechos reservados 2026

Sitio web desarrollado por Grupo EcuaLink

No Result
View All Result
  • Homepages
    • Home – Layout 1
    • Home – Layout 2
  • Reviews
  • How To
  • Apps
  • Devices
  • Games

© 2026 JNews - Premium WordPress news & magazine theme by Jegtheme.

Cómo podemos ayudarte?