IT ahora
  • Inicio
  • Portada
  • Actualidad
    • Noticias
    • Opinión
  • Tendencias
    • Inteligencia Artificial
    • Ciberseguridad
    • Cloud & Infraestructura
    • Datos & Analítica
    • Software & Desarrollo
    • Transformación digital
    • Experiencia digital
    • Industrias / Sectores
  • Líderes IT
    • CIO
    • CISO
    • Especializado
    • CEO y Negocios
  • Estudios e Informes
  • Eventos IT
    • Eventos IT ahora
    • Eventos Clientes
    • Premios Líder IT
      • Sobre los premios
      • Categorías
      • Cómo participar
      • Ganadores
      • Transparencia
      • FAQ´s
  • Publicaciones
    • Revistas
    • Suplementos especiales
    • Podcast
  • IT Directorio
    • Buscar proveedores
    • Categorías de soluciones
    • Empresas destacadas
    • Catálogos de Soluciones TICs
    • Registra tu empresa
    • Anuncia en el directorio
No Result
View All Result
IT ahora
  • Inicio
  • Portada
  • Actualidad
    • Noticias
    • Opinión
  • Tendencias
    • Inteligencia Artificial
    • Ciberseguridad
    • Cloud & Infraestructura
    • Datos & Analítica
    • Software & Desarrollo
    • Transformación digital
    • Experiencia digital
    • Industrias / Sectores
  • Líderes IT
    • CIO
    • CISO
    • Especializado
    • CEO y Negocios
  • Estudios e Informes
  • Eventos IT
    • Eventos IT ahora
    • Eventos Clientes
    • Premios Líder IT
      • Sobre los premios
      • Categorías
      • Cómo participar
      • Ganadores
      • Transparencia
      • FAQ´s
  • Publicaciones
    • Revistas
    • Suplementos especiales
    • Podcast
  • IT Directorio
    • Buscar proveedores
    • Categorías de soluciones
    • Empresas destacadas
    • Catálogos de Soluciones TICs
    • Registra tu empresa
    • Anuncia en el directorio
No Result
View All Result
IT ahora
No Result
View All Result
Home Tendencias

Importancia de la gestión de terceros en la seguridad de la información

by Andres Guerrero
abril 21, 2023
in Tendencias
0
Juan Carlos Marca, Jefe de Seguridad Digital de Salud. S.A.
0
SHARES
0
VIEWS
Por Alex Martínez, presidente de la Asociación Ecuatoriana de Ciberseguridad, AECI

La protección de la información de la empresa es una responsabilidad compartida entre la organización y los terceros con los que se establecen relaciones comerciales. Frente a ello, se toman una serie de acciones que van desde la selección adecuada de colaboradores y proveedores externos. Para ello, se debe valorar objetivamente aspectos de calidad, precio, plazos de entrega, reputación, capacidad técnica y de seguridad.

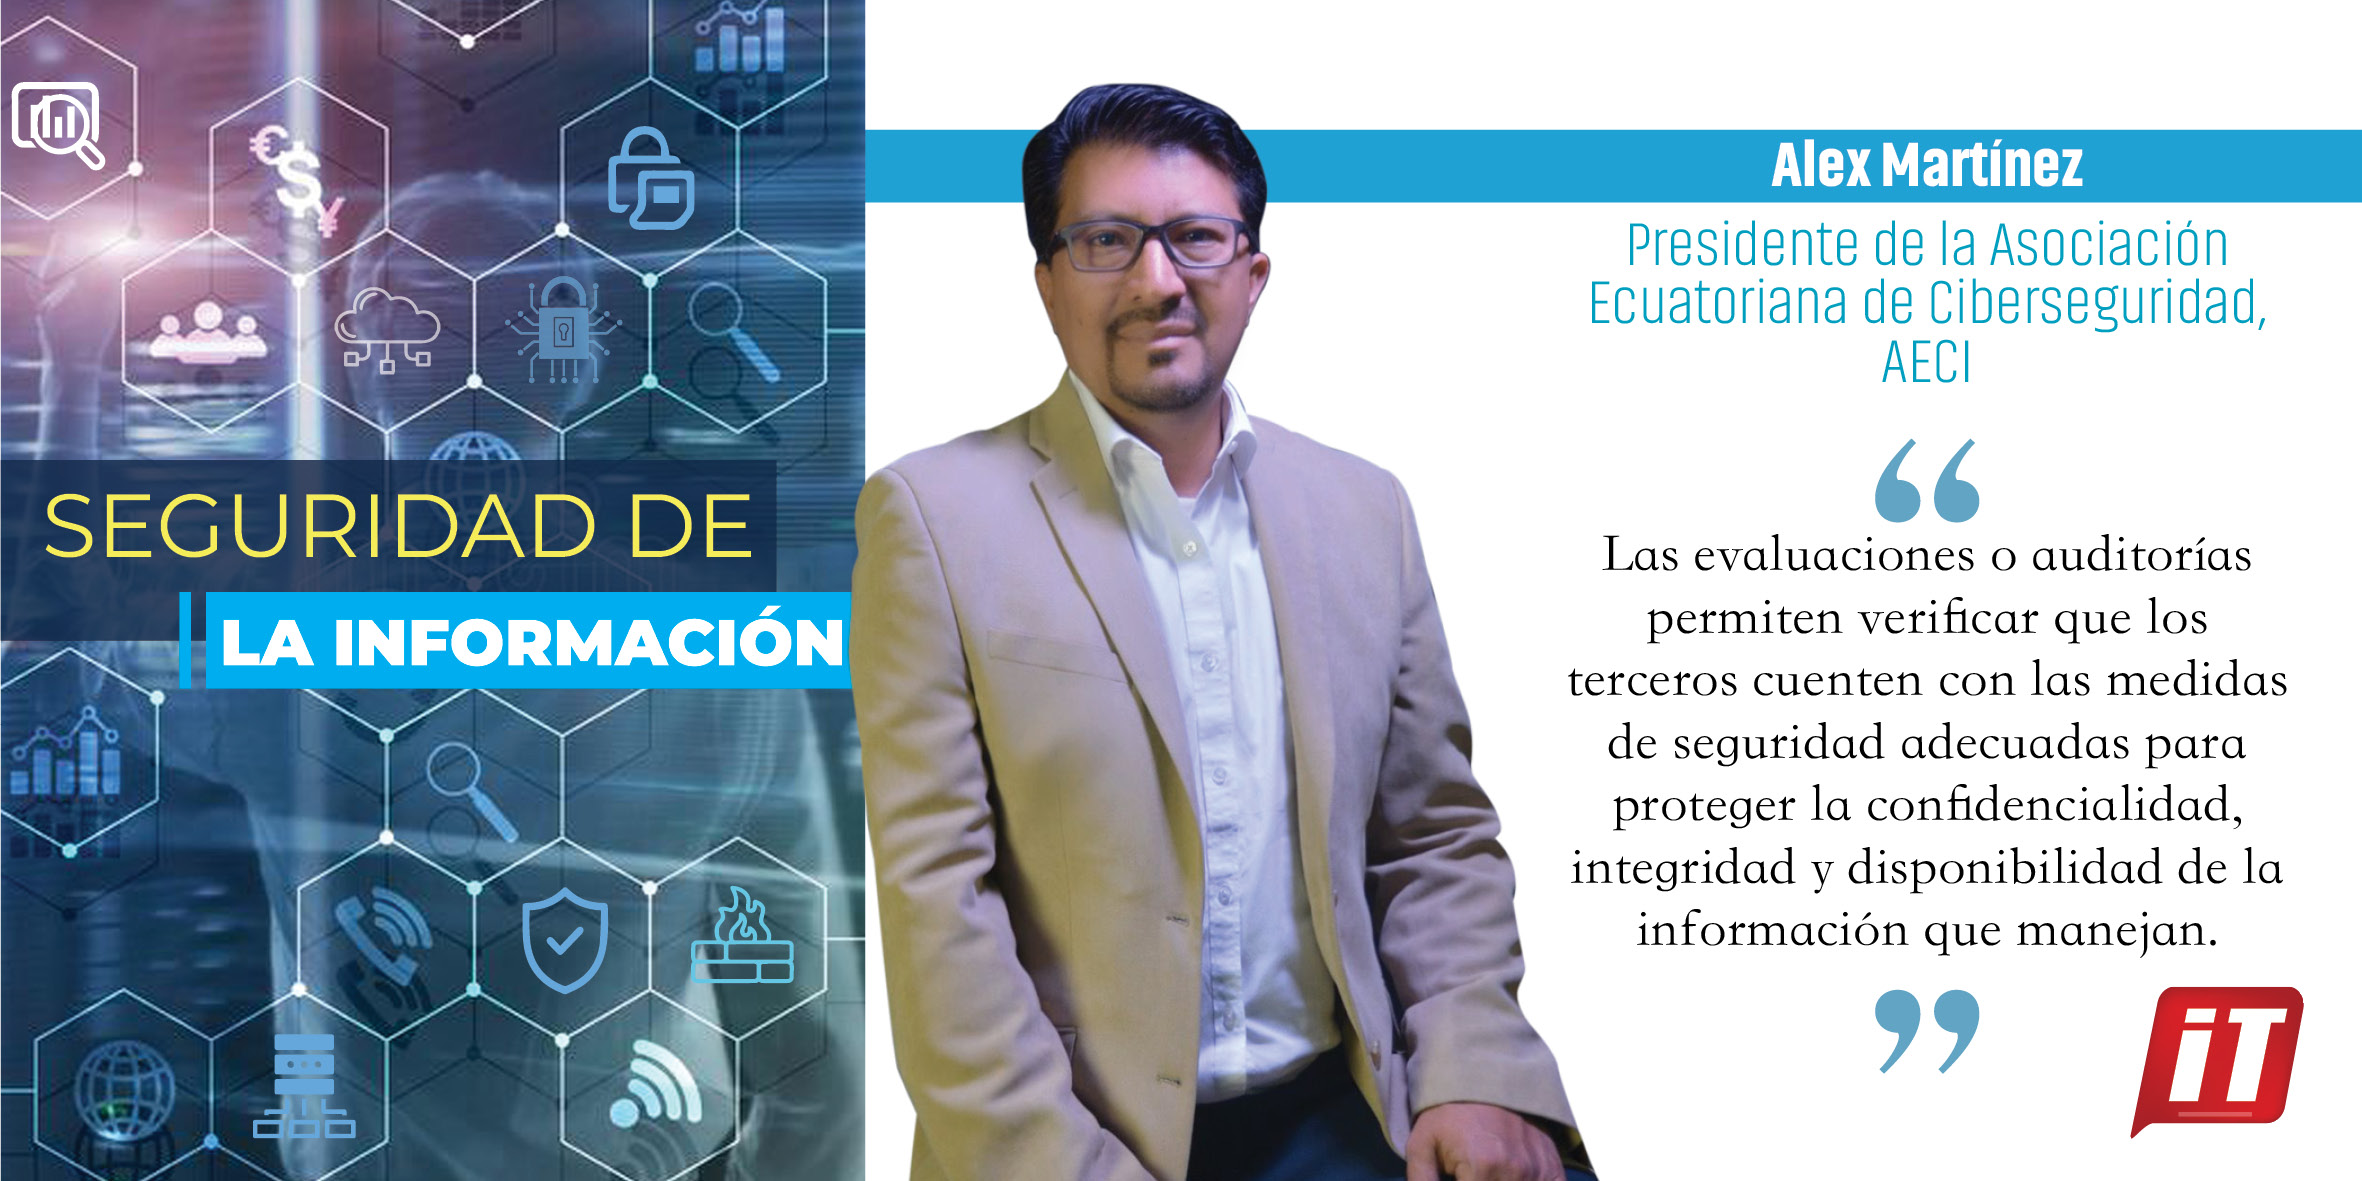
Antes de iniciar cualquier tipo de colaboración o intercambio de datos y establecer una relación comercial con terceros, es necesario realizar una evaluación o auditoría de seguridad. Estas evaluaciones o auditorías permiten verificar que los terceros cuenten con las medidas de seguridad adecuadas para proteger la confidencialidad, integridad y disponibilidad de la información que manejan. De esta manera, se evita que se produzcan incidentes de seguridad que puedan afectar negativamente a la reputación, la competitividad y el cumplimiento legal de la organización. Los terceros adquieren un mayor compromiso y respeto sobre las normas y estándares de seguridad vigentes en el sector y en el país de origen de la organización.

Quizás te interese

Seguridad digital, identidad y confianza

IAM corporativo: control de accesos y experiencia del usuario en entornos digitales

Para un adecuado manejo con terceros, es importante la firma de un Contrato de Confidencialidad donde se especifiquen y establezcan las obligaciones y responsabilidades de las partes en relación con la información confidencial que se comparte. Este Convenio o Contrato de Confidencialidad debe especificar qué información se considera confidencial, cómo se debe tratar y proteger, cuánto tiempo debe permanecer en secreto, qué consecuencias tiene su incumplimiento y cómo se resolverán los posibles conflictos.

Este Contrato es un documento legal que permite la administración de datos personales, propios y ajenos y donde se establecen las condiciones bajo las cuales una o más partes se comprometen a no divulgar información sensible o privilegiada que se les ha confiado. Con ello, nos aseguramos de que las personas que integran o integraron la empresa en un momento dado a través de servicios externos de terceros, no compartan secretos comerciales, conocimientos patentados, información de clientes, información de productos y planes estratégicos.

La firma de acuerdos de confidencialidad y cláusulas de seguridad con los terceros es un primer aspecto importante para garantizar la seguridad de la información más sensible de una empresa. De igual manera, se debe considerar la gestión de los riesgos asociados a los terceros que acceden o procesan los datos. Por lo que se debe establecer marcos contractuales que definan las responsabilidades y obligaciones de cada parte en materia de seguridad y protección de datos y medidas de seguridad adecuadas para asegurar la confidencialidad, integridad y disponibilidad de la información.

Asimismo, es importante tener en cuenta las normativas y leyes de protección de datos personales y aplicar medidas de seguridad centradas en los datos. Esto implica el uso de herramientas y tecnologías que ofrecen mejoras a la organización en cuanto a la visibilidad del lugar donde se encuentran los datos críticos y cómo se usan. Estas herramientas deben ser capaces de aplicar protecciones como el cifrado, el enmascaramiento de datos y la redacción de archivos confidenciales, automatizar la generación de informes para agilizar las auditorías y cumplir los requisitos normativos. Además, se establecen mecanismos de comunicación y coordinación con terceros para resolver cualquier incidencia o incidente que pueda afectar la seguridad de la información. Así, se realiza un control y seguimiento continuo sobre el cumplimiento de las políticas de seguridad por parte de los terceros.

El manejo de la información durante el proceso de transferencia o intercambio con terceros implica riesgos de pérdida, alteración, robo o uso indebido de los datos. Por ello, se deben establecer medidas de seguridad, como el uso de medios de transmisión seguros, como canales cifrados o redes privadas virtuales (VPN), que impidan el acceso no autorizado o la interceptación de los datos. Además, verificar la identidad y autorización de los terceros que reciben o envían la información, mediante sistemas de autenticación y control de acceso, aplicar técnicas de anonimización o pseudoanonimización de la información cuando sea posible, para reducir el impacto potencial en caso de divulgación o compromiso de los datos e implementar mecanismos de registro y auditoría para rastrear y verificar las operaciones realizadas con la información durante el proceso de transferencia o intercambio con los terceros.

En caso de producirse un incidente de seguridad por parte de terceros, se debe activar el protocolo para la gestión de incidentes de seguridad, que consiste en una serie de pasos que deben seguirse para contener, evaluar, notificar, comunicar y prevenir los incidentes de seguridad que afecten a la información o a los sistemas de la organización. El protocolo puede variar según el tipo, la gravedad y el impacto del incidente, y según el sector o la normativa aplicable. El objetivo del protocolo es minimizar las consecuencias negativas del incidente, restaurar la normalidad lo antes posible y evitar que se repitan situaciones similares.

Finalmente, cuando una organización ha decidido concluir una relación comercial con un tercero que maneja información de la empresa, se deben tomar medidas para una transición transparente con un plan que defina responsabilidades, plazos y los recursos necesarios para transferir o eliminar la información de la empresa que el tercero posee o accede. Se debe comunicar claramente al tercero las razones y las condiciones de la finalización del contrato, así como las obligaciones legales y contractuales que debe cumplir respecto a la información de la empresa. Además, se debe verificar que el tercero haya devuelto o destruido toda la información de la empresa que tenía en su poder, siguiendo los protocolos establecidos y las normas vigentes. Se debe solicitar un certificado o una constancia que lo acredite y realizar una evaluación de la gestión del tercero y del impacto de la finalización de la relación comercial en la empresa. Para futuras contrataciones, se deberán identificar las lecciones aprendidas y las oportunidades de mejora.




Podcast IT Ahora

Noticias Relacionadas

Seguridad digital, identidad y confianza

by Redacción IT ahora
abril 16, 2026
0
Seguridad digital, identidad y confianza

La gestión de identidades, los permisos y la trazabilidad sobre los accesos se integran en la operación diaria, con impacto...

Leer másDetails

IAM corporativo: control de accesos y experiencia del usuario en entornos digitales

by Redacción IT ahora
abril 16, 2026
0
IAM corporativo: control de accesos y experiencia del usuario en entornos digitales

Por Jorge Merchán Lima, Gerente de Seguridad de la Información, CEDIA El incremento de ataques vinculados a credenciales expone las...

Leer másDetails

El modelo Zero Trust transforma la gestión de accesos en entornos empresariales

by Redacción IT ahora
abril 16, 2026
0
El modelo Zero Trust transforma la gestión de accesos en entornos empresariales

Por: Geovanny Torres, Chief Information Security Officer, BMI. Ejes de análisis Identidad como eje del modelo Zero Trust Errores frecuentes...

Leer másDetails

Protección de datos personales y su impacto en la gestión de identidades y accesos

by Redacción IT ahora
abril 16, 2026
0
Protección de datos personales y su impacto en la gestión de identidades y accesos

Por:  Luis Enríquez, Intendente General de Innovación Tecnológica y Seguridad de datos personales, Superintendencia de Protección de Datos Personales, SPDP....

Leer másDetails

Identidad, accesos y confianza digital en el sector eléctrico

by Redacción IT ahora
abril 16, 2026
0
Identidad, accesos y confianza digital en el sector eléctrico

Por Geovanny Barrera Calle, Superintendente de Protección de Datos – Delegado de Protección de Datos Personales en Empresa Eléctrica Regional...

Leer másDetails
Cargar más
Siguiente post
Juan Carlos Marca, Jefe de Seguridad Digital de Salud. S.A.

CPN implementa medidas de control de fraude para sus canales digitales

Deja una respuesta Cancelar la respuesta

Tu dirección de correo electrónico no será publicada. Los campos obligatorios están marcados con *

ads1 ads1 ads1
ADVERTISEMENT
  • Populares
  • Comentados
  • Recientes
Seguridad digital, identidad y confianza

Seguridad digital, identidad y confianza

abril 16, 2026
Marco Cevallos y la visión de una ciberseguridad basada en capacidades

Marco Cevallos y la visión de una ciberseguridad basada en capacidades

mayo 5, 2026
“Aprendí a adaptarme al cambio y convertirlo en una fortaleza”

“Aprendí a adaptarme al cambio y convertirlo en una fortaleza”

abril 1, 2026
Identidad, accesos y confianza digital en el sector eléctrico

Identidad, accesos y confianza digital en el sector eléctrico

abril 16, 2026
Construcciones y Prestaciones Petroleras implementa tecnología, mejora la eficiencia y productividad

Construcciones y Prestaciones Petroleras implementa tecnología, mejora la eficiencia y productividad

2
“Lo esencial no es solo tener una visión, sino conectar a las personas con ella”

“Lo esencial no es solo tener una visión, sino conectar a las personas con ella”

2

Sector financiero impulsará servicios virtuales para clientes

1
“No lo pensé dos veces, asumí el reto”

“No lo pensé dos veces, asumí el reto”

1

Más de 3.000 toneladas de residuos electrónicos estarían acumuladas en empresas del país

agosto 4, 2026
Informe: De la confianza en la recuperación a la resiliencia de datos comprobada

Informe: De la confianza en la recuperación a la resiliencia de datos comprobada

abril 17, 2026
La inteligencia artificial empieza a tomar decisiones dentro de las empresas

La inteligencia artificial empieza a tomar decisiones dentro de las empresas

abril 17, 2026
Vertiv adquiere BMarko Structures

Vertiv adquiere BMarko Structures

abril 20, 2026
ads2 ads2 ads2
ADVERTISEMENT
ads3 ads3 ads3
ADVERTISEMENT
Contactos:
 
Prensa N49-98 y Río Curaray, Quito, Ecuador.
Teléfono: (+593) 99 0277 628 
 
Comercial
Janeth Martinez 
 
  • janeth.martinez@itahora.com
  • +593 99 838 5557
 
Editorial 
Anavela Herrera 
 
  • anavela.herrera@itahora.com
  • +593 99 330 7270
 
IT directorio y suscripciones :
Edison Zurita 
 
  • itdirectorio@itahora.com
  • +593 99 505 6362

ÚLTIMAS EDICIONES
Portada-Pablo-Estrella
PORTADA-ED.120
portada-Jorge-Romero
portada-116
Portada-Katerin-Mino
Portada-Marco-Guevara
INFORMES
PORTADA-CATALOGO-2024
Tendencias-portada-2025
CIBEDT24-PORTADA
INFRAO24-PORTADA-SECTOR-PRIVADO-Y-SFPS
  • Quienes somos
  • Publicidad
  • Política de privacidad
  • Protección de Datos Personales
  • Código de Ética

Todos los derechos reservados 2026

Sitio web desarrollado por Grupo EcuaLink

No Result
View All Result
  • Homepages
    • Home – Layout 1
    • Home – Layout 2
  • Reviews
  • How To
  • Apps
  • Devices
  • Games

© 2026 JNews - Premium WordPress news & magazine theme by Jegtheme.

Cómo podemos ayudarte?