IT ahora
  • Inicio
  • Portada
  • Actualidad
    • Noticias
    • Opinión
  • Tendencias
    • Inteligencia Artificial
    • Ciberseguridad
    • Cloud & Infraestructura
    • Datos & Analítica
    • Software & Desarrollo
    • Transformación digital
    • Experiencia digital
    • Industrias / Sectores
  • Líderes IT
    • CIO
    • CISO
    • Especializado
    • CEO y Negocios
  • Estudios e Informes
  • Eventos IT
    • Eventos IT ahora
    • Eventos Clientes
    • Premios Líder IT
      • Sobre los premios
      • Categorías
      • Cómo participar
      • Ganadores
      • Transparencia
      • FAQ´s
  • Publicaciones
    • Revistas
    • Suplementos especiales
    • Podcast
  • IT Directorio
    • Buscar proveedores
    • Categorías de soluciones
    • Empresas destacadas
    • Catálogos de Soluciones TICs
    • Registra tu empresa
    • Anuncia en el directorio
No Result
View All Result
IT ahora
  • Inicio
  • Portada
  • Actualidad
    • Noticias
    • Opinión
  • Tendencias
    • Inteligencia Artificial
    • Ciberseguridad
    • Cloud & Infraestructura
    • Datos & Analítica
    • Software & Desarrollo
    • Transformación digital
    • Experiencia digital
    • Industrias / Sectores
  • Líderes IT
    • CIO
    • CISO
    • Especializado
    • CEO y Negocios
  • Estudios e Informes
  • Eventos IT
    • Eventos IT ahora
    • Eventos Clientes
    • Premios Líder IT
      • Sobre los premios
      • Categorías
      • Cómo participar
      • Ganadores
      • Transparencia
      • FAQ´s
  • Publicaciones
    • Revistas
    • Suplementos especiales
    • Podcast
  • IT Directorio
    • Buscar proveedores
    • Categorías de soluciones
    • Empresas destacadas
    • Catálogos de Soluciones TICs
    • Registra tu empresa
    • Anuncia en el directorio
No Result
View All Result
IT ahora
No Result
View All Result
Home Lideres IT

La Ley de Protección de Datos Personales en el contexto de las entidades financieras

by Andres Guerrero
septiembre 22, 2023
in Lideres IT
0
La Ley de Protección de Datos Personales en el contexto de las entidades financieras
0
SHARES
0
VIEWS
Por: Darío Mariño, Jefe de la Unidad Legal  de Banco ProCredit 

Las entidades financieras somos uno de los sectores más regulados en el país.  Esto nos ha hecho per se establecer en principio, procesos de cumplimiento con debida anticipación.  

La Ley de Protección de Datos establece normas, a mi criterio, no disruptivas en medidas de seguridad y protección de la información en las empresas.  La ley en este sentido requiere de forma proactiva y continua adicionar y documentar validaciones tecnológicas, evaluar impactos, analizar riesgos, clasificar información con parámetros de protección de datos personales, y realizar adecuaciones tecnológicas que ameriten.   
Quizás te interese

Presentación de resultados informe Pulso AI&Cloud: Empresas ecuatorianas en la frontera cognitiva 

Conversatorio: La Agenda Estratégica del CIO: IA, eficiencia y arquitectura para el crecimiento. 

Hay que considerar que uno de los rubros más significativos en el presupuesto de las instituciones financieras es el destinado a tecnología, en esa línea las mejoras tecnológicas van a la par de medidas de seguridad para evitar vulnerabilidades en los sistemas y repositorios de información. 

Entonces, si bien no se puede asegurar que un sistema es invulnerable por sí mismo, sigue siendo un contingente primario los usuarios de esos sistemas, que por falta de prolijidad en su uso con o sin intención sean ellos quienes “abran la puerta” a las brechas o sean quienes ejecutan dicha brecha.  

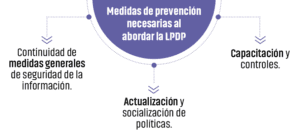
La continuidad de las medidas generales de seguridad de la información, como la actualización y socialización de políticas, capacitación y controles como mecanismos de prevención, siempre serán necesarias al momento del abordaje de la Ley de Protección de Datos Personales.   

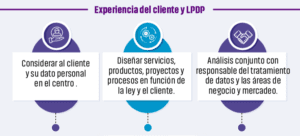
El cumplimiento de la ley no tiene por qué afectar la experiencia del cliente en cuanto a la entrega de servicios. Lo principal es considerar al cliente y su dato personal en el centro para el diseño de todos los servicios, productos, proyectos y procesos que el Banco tiene y lo que esté por crear.   

El cliente no debe “sufrir” por la rigidez y exigencia de la ley o norma. Esta es una preocupación constante para quienes realizamos el tratamientos de datos personales y las áreas de back office que discuten y analizan conjuntamente con el área de negocios y mercadeo el resultado final, de tal forma que aspectos importantes de la ley como la responsabilidad proactiva, la privacidad como configuración determinada durante el ciclo de vida del dato y al momento del diseño del producto, servicio y/o proceso se conviertan en un valor agregado distinguible, adecuado y apetecible para nuestro cliente. 

Las exigencias de la ley son de mucho detalle; por ejemplo, al momento de requerir la autorización de uso de datos personales la ley exige informar la política de protección de datos, la misma que debe contener información como el responsable del tratamiento de datos, la manera en que se tratan los datos y sus finalidades, categoría de datos que se tratan, procedencia y destinatario de los datos, plazos de conservación, medidas de seguridad y cómo ejercer sus derechos. Al presentarla en una pantalla de un dispositivo móvil, puede afectar principios de transparencia, porque en la práctica es muy difícil que alguien lo lea o aún peor lo comprenda; sin embargo, redactándolo de una manera concisa, con un diseño simple, puede ser atractivo e invitar a la lectura para tener una autorización realmente informada. 

La Ley Orgánica de Protección de Datos Personales es un ícono e hito a nivel nacional, nos ponemos en sintonía del resto de países de Latinoamérica y el mundo, tiene una trascendencia determinante en la privacidad y seguridad de la información personal en la era digital en la que estamos.  
La estrategia de ProCredit en la aplicabilidad de la Ley  

A la Ley de Protección de Datos Personales se la debe abordar desde distintas aristas que van desde el tema legal y de cumplimiento, estructura organizacional y de la seguridad de la información. Lo principal es determinar el alcance de la ley y la importancia del dato personal como activo de cada individuo.   

Posterior, determinar las áreas que son las principales responsables de responsabilidad tratamiento, seguimiento y aplicación y que se encuentran. expuestas a riesgos de incumplimiento al momento de implementar la ley; así, las áreas de cumplimiento normativo & legal, seguridad de la información, tecnología, proyectos y procesos, talento humano, negocios y mercadeo, fueron las de mayor y continuo acercamiento durante la implementación. Aunque en la práctica, el enfoque integral debe ser liderado por las cuatro primeras citadas, puesto que, en las principales tareas iniciales en la implementación de la ley, tales como la identificación de obligaciones y requisitos de cumplimiento, identificación de tratamientos, análisis de riesgos y nivel de cumplimiento y elaboración del plan de acción y plan de gestión de riesgos, las áreas líderes están involucradas.  

Banco ProCredit al ser parte de un grupo financiero alemán ProCredit – Group con sede en Frankfurt – Alemania, inició el proceso de relacionamiento con la protección de datos personales a partir del 2018, año en que se emitió e inició la implementación de GDPR – “General Data Protection Regulation” de la Unión Europea. 

Con ese sentido de responsabilidad ya establecido con anterioridad y, por la importancia que amerita, el Banco a inicios del 2022, contrató un buffet legal de origen español y especializado en la implementación de la ley en la institución. 

Desde esa fecha, todo el personal del Banco ha trabajado en la implementación y aplicación de la ley de protección de datos personales, tomando principalmente el conocimiento y trascendencia del espíritu de esta, conociendo que dicha implementación y aplicación incrementará la confianza de los clientes y demás contrapartes.  
Uno de los principales beneficios de aplicar esta norma es que nos permite tener un mejor control de la data/información personal que tratamos, nos preparará para enfrentar alguna brecha de seguridad de manera oportuna, así como también, nos cubrirá de riesgos legales asociados. 

Además, la concientización y apropiación continua de todo el personal del Banco, sobre la relevancia de la ley para clientes y quienes conforman la institución. La ley refuerza conceptos relevantes como la privacidad de los datos y con ese principio estar en pleno conocimiento de qué tratamientos y finalidades se les da a estos datos. 

La estrategia principal nació desde el gobierno corporativo de la institución y se fundamentó en la capacitación a todo el personal por parte de los consultores, así como, una capacitación especializada para el equipo gerencial de la institución.  Un punto trascendental fue el involucramiento de cada mando medio y líderes de área en las distintas etapas de la implementación.  

Podcast IT Ahora

Noticias Relacionadas

Presentación de resultados informe Pulso AI&Cloud: Empresas ecuatorianas en la frontera cognitiva 

by Redacción IT ahora
abril 16, 2026
0
Presentación de resultados informe Pulso AI&Cloud: Empresas ecuatorianas en la frontera cognitiva 

El estudio Pulso AI – Empresas ecuatorianas en la frontera cognitiva, desarrollado por Revista IT ahora junto a Deloitte, constituye el primer...

Leer másDetails

Conversatorio: La Agenda Estratégica del CIO: IA, eficiencia y arquitectura para el crecimiento. 

by Redacción IT ahora
abril 16, 2026
0
Conversatorio: La Agenda Estratégica del CIO: IA, eficiencia y arquitectura para el crecimiento. 

Estrategia, tecnología y negocio es un espacio que reúne a líderes de las áreas de IT de empresas del país...

Leer másDetails

Siegfried reorganiza su gestión de datos para fortalecer la toma de decisiones 

by Redacción IT ahora
abril 16, 2026
0
Siegfried reorganiza su gestión de datos para fortalecer la toma de decisiones 

Siegfried reorganizó la gestión de su información mediante la implementación de un Data Warehouse corporativo y un modelo de gobierno de datos que...

Leer másDetails

Molinos Champion moderniza su operación con un ERP y una estrategia de datos 

by Redacción IT ahora
abril 16, 2026
0
Molinos Champion moderniza su operación con un ERP y una estrategia de datos 

Molinos Champion impulsó una estrategia de gestión de datos orientada a integrar información de distintas áreas de la operación, mejorar...

Leer másDetails

Synlab Ecuador integra su información con un Data Warehouse corporativo 

by Redacción IT ahora
abril 16, 2026
0
Synlab Ecuador integra su información con un Data Warehouse corporativo 

Synlab Ecuador implementó un Data Warehouse corporativo para integrar información clínica, operativa y comercial que antes se encontraba dispersa en distintos sistemas y...

Leer másDetails
Cargar más
Siguiente post
Seguridad de la Información y  cumplimiento normativo en la SEPS

Seguridad de la Información y cumplimiento normativo en la SEPS

Deja una respuesta Cancelar la respuesta

Tu dirección de correo electrónico no será publicada. Los campos obligatorios están marcados con *

ads1 ads1 ads1
ADVERTISEMENT
  • Populares
  • Comentados
  • Recientes
Seguridad digital, identidad y confianza

Seguridad digital, identidad y confianza

abril 16, 2026
Marco Cevallos y la visión de una ciberseguridad basada en capacidades

Marco Cevallos y la visión de una ciberseguridad basada en capacidades

mayo 5, 2026
“Aprendí a adaptarme al cambio y convertirlo en una fortaleza”

“Aprendí a adaptarme al cambio y convertirlo en una fortaleza”

abril 1, 2026
Identidad, accesos y confianza digital en el sector eléctrico

Identidad, accesos y confianza digital en el sector eléctrico

abril 16, 2026
Construcciones y Prestaciones Petroleras implementa tecnología, mejora la eficiencia y productividad

Construcciones y Prestaciones Petroleras implementa tecnología, mejora la eficiencia y productividad

2
“Lo esencial no es solo tener una visión, sino conectar a las personas con ella”

“Lo esencial no es solo tener una visión, sino conectar a las personas con ella”

2

Sector financiero impulsará servicios virtuales para clientes

1
“No lo pensé dos veces, asumí el reto”

“No lo pensé dos veces, asumí el reto”

1

Más de 3.000 toneladas de residuos electrónicos estarían acumuladas en empresas del país

agosto 4, 2026
Informe: De la confianza en la recuperación a la resiliencia de datos comprobada

Informe: De la confianza en la recuperación a la resiliencia de datos comprobada

abril 17, 2026
La inteligencia artificial empieza a tomar decisiones dentro de las empresas

La inteligencia artificial empieza a tomar decisiones dentro de las empresas

abril 17, 2026
Vertiv adquiere BMarko Structures

Vertiv adquiere BMarko Structures

abril 20, 2026
ads2 ads2 ads2
ADVERTISEMENT
ads3 ads3 ads3
ADVERTISEMENT
Contactos:
 
Prensa N49-98 y Río Curaray, Quito, Ecuador.
Teléfono: (+593) 99 0277 628 
 
Comercial
Janeth Martinez 
 
  • janeth.martinez@itahora.com
  • +593 99 838 5557
 
Editorial 
Anavela Herrera 
 
  • anavela.herrera@itahora.com
  • +593 99 330 7270
 
IT directorio y suscripciones :
Edison Zurita 
 
  • itdirectorio@itahora.com
  • +593 99 505 6362

ÚLTIMAS EDICIONES
Portada-Pablo-Estrella
PORTADA-ED.120
portada-Jorge-Romero
portada-116
Portada-Katerin-Mino
Portada-Marco-Guevara
INFORMES
PORTADA-CATALOGO-2024
Tendencias-portada-2025
CIBEDT24-PORTADA
INFRAO24-PORTADA-SECTOR-PRIVADO-Y-SFPS
  • Quienes somos
  • Publicidad
  • Política de privacidad
  • Protección de Datos Personales
  • Código de Ética

Todos los derechos reservados 2026

Sitio web desarrollado por Grupo EcuaLink

No Result
View All Result
  • Homepages
    • Home – Layout 1
    • Home – Layout 2
  • Reviews
  • How To
  • Apps
  • Devices
  • Games

© 2026 JNews - Premium WordPress news & magazine theme by Jegtheme.

Cómo podemos ayudarte?